Les assistants génériques ignorent votre contexte
Sans connexion aux sources explicite et testée, un modèle ignore quelle procédure approuvée s’applique et peut répondre hors des règles opérationnelles de l’entreprise.
Les fichiers générés, les retours d’exécution, les aperçus et les contrôles de mise en ligne restent réunis dans un même espace.
Générateur d’IA interne pour des outils d’équipe privés
Décrivez le flux interne à automatiser — questions de politique, approbations, recherche de procédures. E-Code transforme ce périmètre en code source modifiable avec adaptateurs de sources, rôles, états et modèles d’événements d’audit. Exécutez l’interface dans l’aperçu, puis branchez identité, stockage et procédures privées, et relisez chaque contrôle avant le déploiement.
Partez de la tâche interne répétée chaque semaine. Les fichiers source, l’interface active et les règles d’accès proposées restent visibles à mesure que l’outil évolue.
 Ouvrir l’aperçu
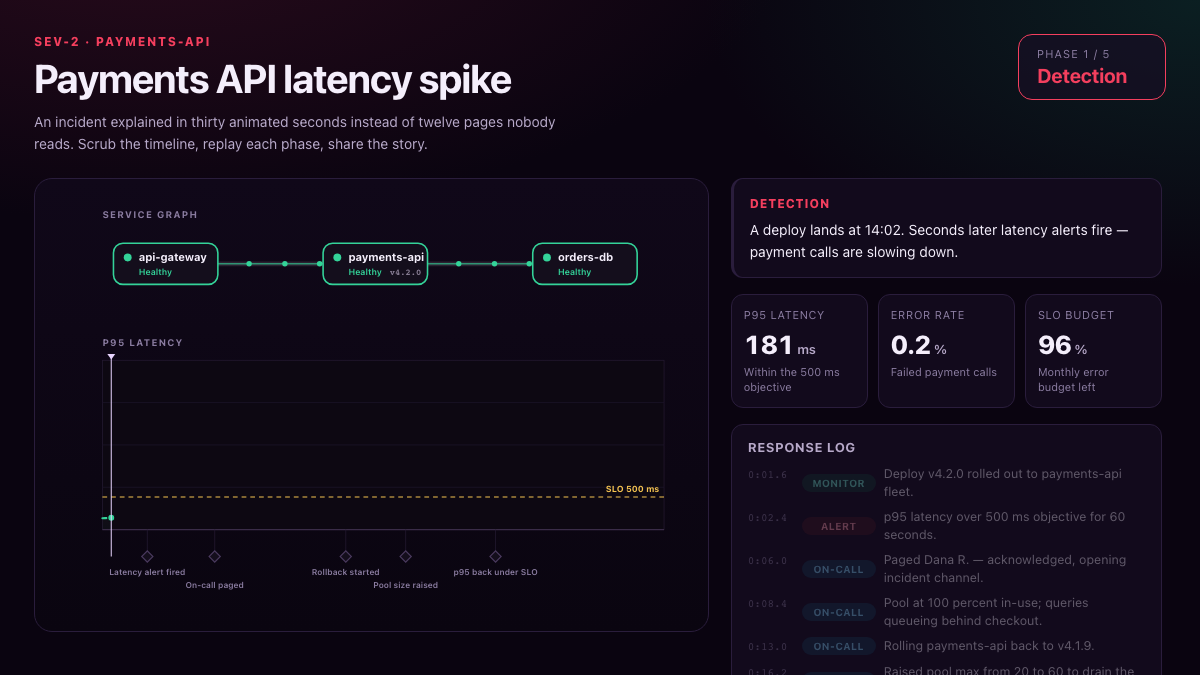
Une application de connaissance interne certifiée qui transforme les preuves opérationnelles en récit d’incident interactif.
APPS RÉELLES · APERÇUS OUVERTS
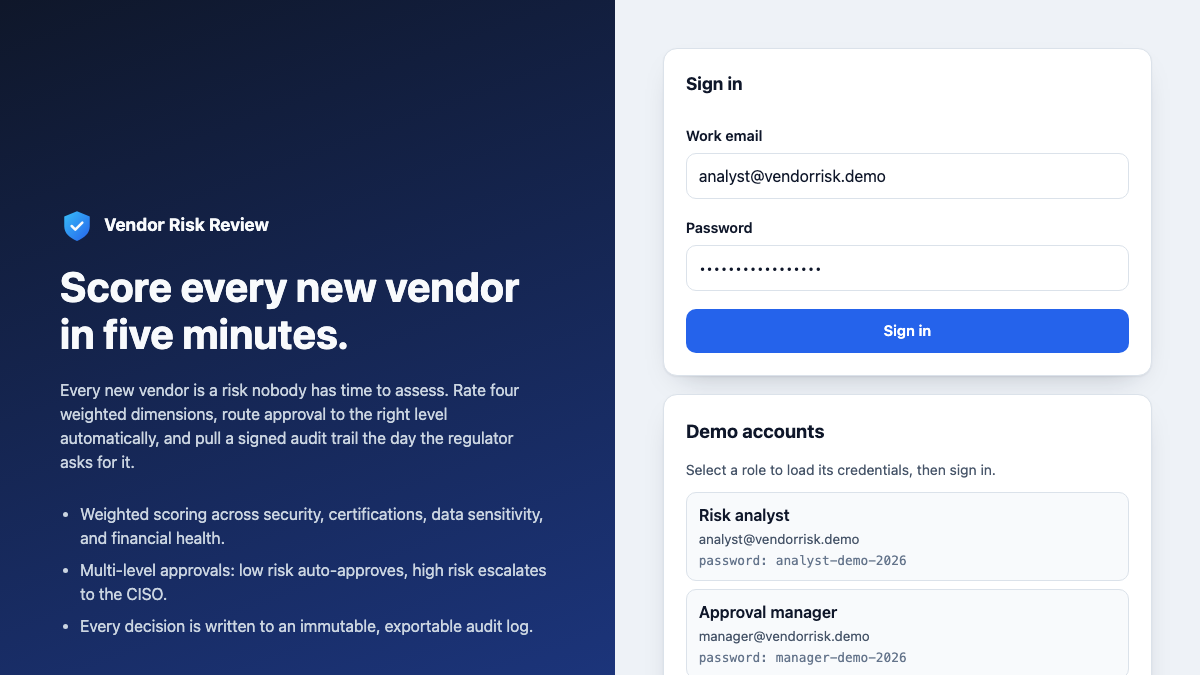
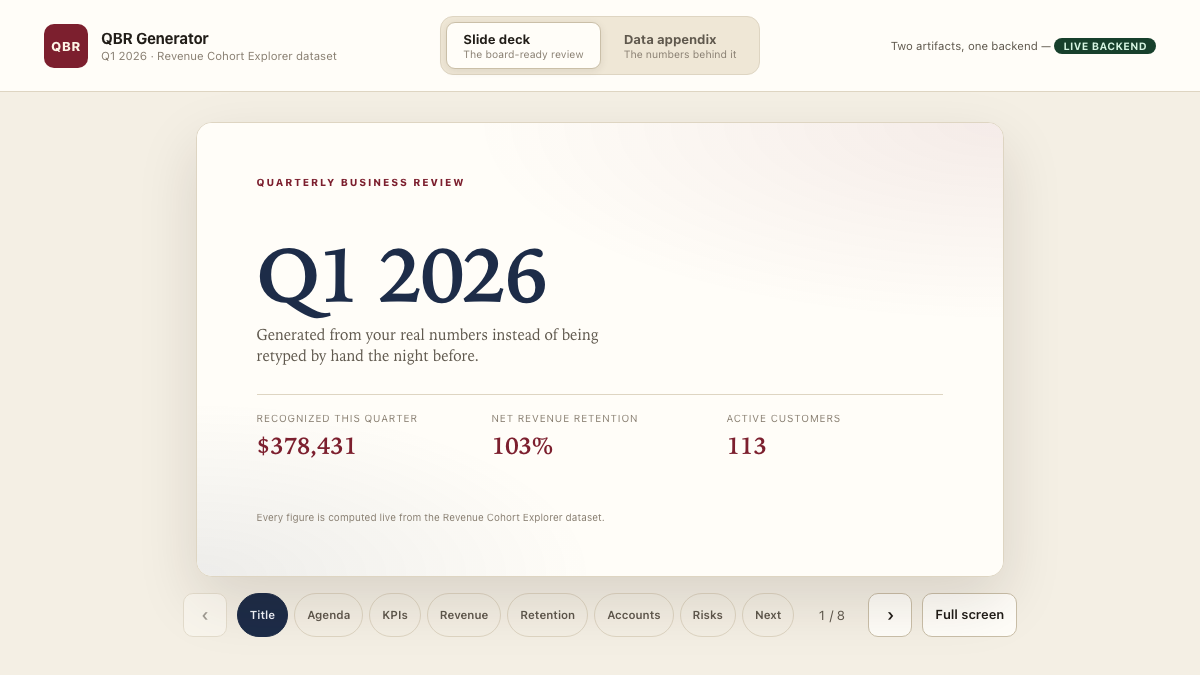
Chaque image ci-dessous est la capture d’une application de démonstration E-Code exécutable. Ouvrez l’aperçu pour tester vous-même l’interface.
 Ouvrir l’aperçu
Un flux de travail complet certifié avec authentification, approbations, score de risque pondéré et journal d’audit.
 Ouvrir l’aperçu
Une application de reporting exécutif certifiée avec service côté serveur réel, présentation et annexe de données partagée.
Des procédures éparses à un outil interne gouverné
Une équipe veut un assistant qui utilise ses procédures et achemine le travail au bon responsable. Une interface de chat générique ne connecte pas automatiquement des sources internes fiables, n’applique pas l’identité de l’entreprise et ne crée pas le journal durable qu’un outil interne exige.
Sans connexion aux sources explicite et testée, un modèle ignore quelle procédure approuvée s’applique et peut répondre hors des règles opérationnelles de l’entreprise.
Une plateforme éditeur apporte son propre stockage, sa rétention et son modèle d’accès. L’équipe sécurité doit toujours vérifier où vont les documents et qui peut les récupérer.
Contrôle d’accès, acheminement des approbations et journal d’audit s’ajoutent tard, s’ils s’ajoutent, et la logique sous-jacente est rarement la vôtre à inspecter.
E-Code part du flux décrit et crée un projet d’assistant interne dans de vrais fichiers source. Vous inspectez les chemins modélisés de sources, d’accès, d’acheminement et d’audit dans l’aperçu, puis branchez les systèmes et appliquez les contrôles requis par votre environnement.
Un prompt lance l’assistant
La demande ci-dessous se lit comme un mot d’un responsable des opérations. Les quatre éléments cartographient son périmètre d’implémentation dans de vrais fichiers source, avec la gouvernance en vue dès le départ.
Un agent interne qui cherche dans nos procédures RH, réservé à mes équipes.
Une frontière d’adaptateur modélise l’entrée des procédures approuvées dans l’assistant. Cette page ne connecte pas vos documents : choisissez la source, les autorisations et les vérifications de récupération avant usage.
Les demandes sont modélisées avec responsables, états et parcours. Branchez la persistance et les notifications, puis testez réattribution, reprises et gestion des échecs.
Les contrôles de rôle et événements d’audit sont représentés dans le code source pour relecture. Ils ne prouvent ni authentification appliquée, ni journal immuable, ni couverture complète des autorisations.
E-Code exécute l’interface du projet dans l’aperçu à toutes les tailles d’écran et garde la source exportable. L’aperçu ne certifie ni confidentialité ni aptitude à la production.
Ce que vous recevez
Le projet généré expose sa source, la jonction vers les procédures, l’espace adaptatif et ses options de mise en ligne. Une surface statique de revue se publie via E-Code ; les opérations sur données privées restent dans un environnement d’exécution sécurisé séparément.
Composants, routes, états de flux et structures de politique restent lisibles et exportables vers votre dépôt et votre processus de revue.
La jonction vers les procédures approuvées apparaît dans le code. Ajoutez le vrai stockage seulement après avoir défini les autorisations et validé la récupération sur vos documents.
Examinez les écrans de demande et de politique sur mobile, tablette et desktop. L’aperçu démontre l’interface, pas des documents privés connectés, l’authentification d’entreprise ni des autorisations appliquées.
E-Code accompagne la publication lorsque la surface générée de l’outil interne constitue une compilation statique prise en charge. Ce parcours ne transforme pas les données ou règles de sécurité modélisées en services service applicatif actifs.
Placez une surface statique compatible sur une URL E-Code active. Recherche privée, écriture d’approbation, contrôle d’identité et événement durable exigent le code exporté et un environnement d’exécution serveur déployé avec les contrôles requis.
Décrivez l’ajustement suivant de politique ou de flux, relisez les fichiers source concernés et vérifiez l’interface actualisée dans l’aperçu avant d’avancer.
Pensé pour des outils internes privés
Le parcours Générateur d’IA interne garde frontières de sources, règles de gouvernance et itération visibles, sans prétendre qu’un aperçu fournit la sécurité de production.
Une frontière de récupération indique où brancher les procédures approuvées ; la qualité de l’ancrage reste à évaluer sur votre corpus.
Responsables et états expriment le chemin prévu ; persistance, notifications et reprise sur erreur restent des intégrations à tester.
Définissez qui peut demander, approuver et lire dans une logique inspectable, puis appliquez-la avec une vraie authentification et des contrôles serveur.
Modélisez les événements utiles, puis acheminez-les vers un stockage résistant à l’altération avec la rétention et les accès exigés par votre organisation.
L’interface s’adapte du grand écran au téléphone sans compilation mobile séparée.
Exportez le projet vers l’hébergement choisi, puis appliquez les contrôles de déploiement, de confidentialité et de sécurité de votre organisation.
Qui construit avec
De la recherche de procédures RH à la saisie de demandes, ces scénarios fournissent des bases inspectables ; la gouvernance devient réelle après validation de l’identité, des données, de l’audit et de la sécurité.
Répondez aux questions de politique et acheminez les demandes de congé, d’exception et d’approbation.
Faites remonter les procédures IT, finance et opérations avec acheminement vers le bon responsable.
Guidez les nouvelles recrues à travers des processus ancrés dans votre documentation interne.
Modélisez des parcours de demande structurés avec responsables, états et journal d’audit.
Questions fréquentes
Ce que produit le parcours Générateur d’IA interne, et où sont ses limites.
Vous obtenez des fichiers source modifiables pour les composants, routes, règles et contenus, que vous lisez, versionnez et exportez. Les modèles, fournisseurs d’identité, bases et hébergeurs connectés conservent leurs propres conditions et contraintes.
Le projet peut modéliser un adaptateur de recherche dans les procédures, mais cette page ne connecte ni documents, ni modèle, ni source de données. Vous choisissez corpus et fournisseur, limitez les accès, puis évaluez récupération et réponses avant usage par les équipes.
Le projet peut modéliser rôles, contrôles de politique et événements d’audit dans du code inspectable. Il s’agit d’une structure, pas d’une authentification appliquée ni d’un journal immuable : branchez les services requis et testez chaque autorisation côté serveur.
Pas par défaut. La confidentialité dépend du modèle, du stockage, de l’identité, des journaux, du réseau et de l’hébergement choisis. La démo de cette page contient seulement des données fictives et E-Code ne revendique aucune certification pour le système obtenu.
Modifiez les fichiers directement ou demandez le changement suivant à l’Agent et relisez le diff face à l’aperçu actif.
Générateur d’IA interne pour des outils d’équipe privés
Transformez le flux interne envisagé en un projet modifiable, exécutez son interface dans l’aperçu et inspectez sources, règles d’accès et événements d’audit avant de connecter des données privées ou de le déployer aux équipes.