L’identité vit hors de l’annuaire
Des comptes autonomes et des connexions par équipe restent hors du SSO, si bien que les arrivées et départs se gèrent à la main et que les accès ne reflètent jamais l’annuaire de référence.
Les fichiers générés, les retours d’exécution, les aperçus et les contrôles de mise en ligne restent réunis dans un même espace.
Déploiement entreprise pour des équipes d’ingénierie gouvernées
Amenez E-Code à toute une organisation d’ingénierie par un déploiement contrôlé. Cadrez l’intégration SSO et SCIM, les frontières de rôles, l’export d’audit, les approbations de livraison et la topologie d’exécution selon votre environnement, puis validez chaque contrôle avant activation en production.
Partez des contrôles que votre organisation exige déjà. Identité, rôles, export d’audit et gouvernance des déploiements restent visibles à mesure que le déploiement s’étend aux équipes.
 Ouvrir l’aperçu
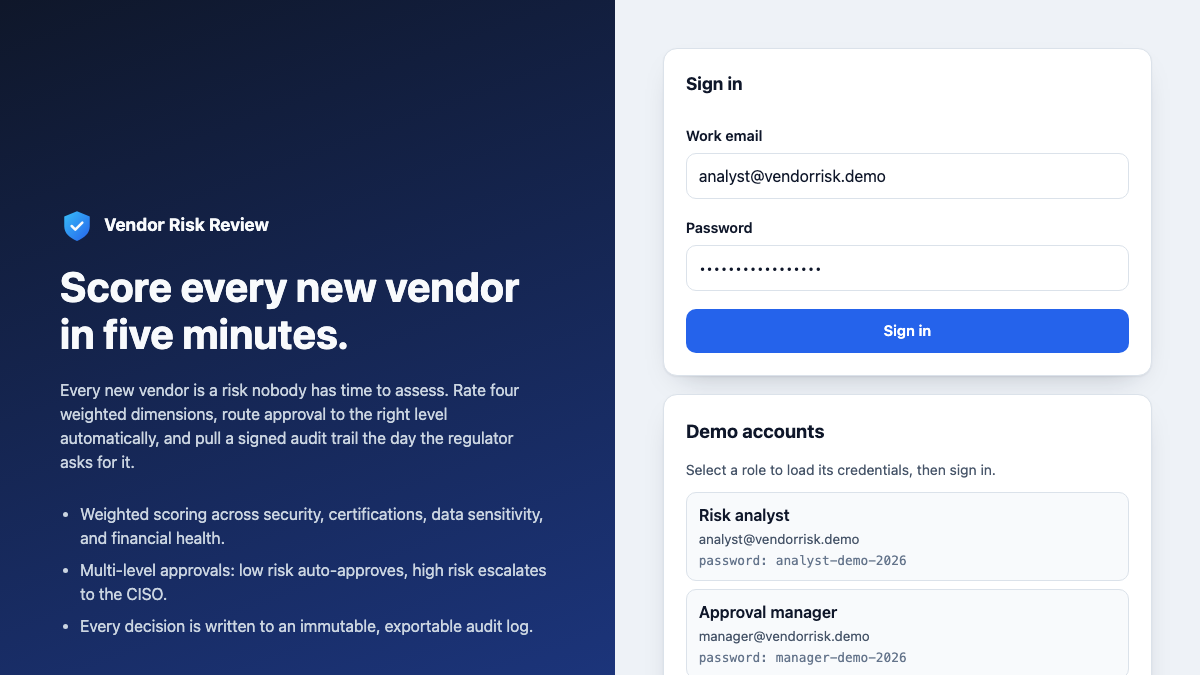
Un flux de travail complet certifié avec authentification, approbations, score de risque pondéré et journal d’audit.
APPS RÉELLES · APERÇUS OUVERTS
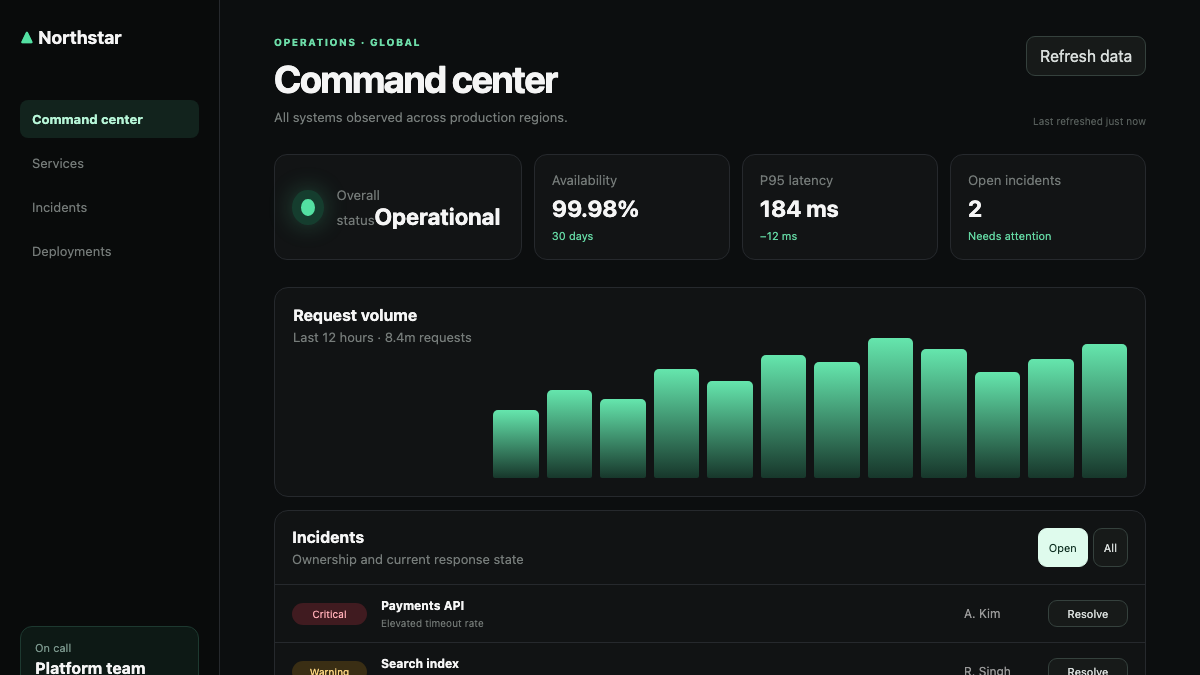
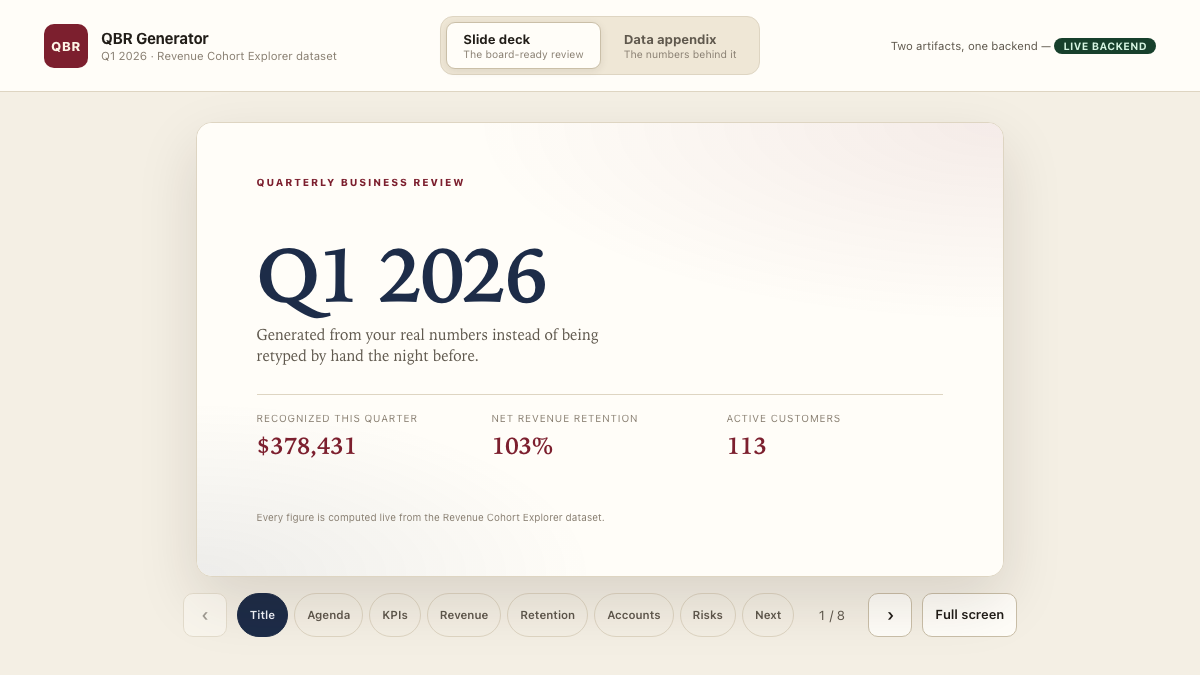
Chaque image ci-dessous est la capture d’une application de démonstration E-Code exécutable. Ouvrez l’aperçu pour tester vous-même l’interface.
 Ouvrir l’aperçu
Un tableau de bord d’exploitation avec santé des services, responsabilité des incidents et état des déploiements.
 Ouvrir l’aperçu
Une application de reporting exécutif certifiée avec service côté serveur réel, présentation et annexe de données partagée.
De l’adoption non gouvernée à un déploiement contrôlé
Une seule équipe peut adopter un outil de génération du jour au lendemain, mais pas une organisation. La sécurité, la plateforme et la conformité ont besoin d’une identité centrale, de frontières de rôles, d’une piste d’audit et du contrôle de l’endroit où le code s’exécute et de la façon dont il est livré — avant que l’adoption ne devienne un risque.
Des comptes autonomes et des connexions par équipe restent hors du SSO, si bien que les arrivées et départs se gèrent à la main et que les accès ne reflètent jamais l’annuaire de référence.
Sans frontières de rôles ni piste d’audit exportable, personne ne peut dire qui a changé quoi, qui a approuvé un déploiement, ni qui peut atteindre quel environnement.
Quand n’importe quel espace de travail peut tout exécuter et livrer partout, les équipes plateforme perdent l’isolation de l’environnement d’exécution et les contrôles de déploiement qu’exige leur environnement.
Le déploiement entreprise E-Code aligne l’intégration d’identité, les rôles, l’export d’audit, les exigences d’exécution et les approbations de livraison sur vos contrôles existants. La configuration et la validation du tenant précèdent l’activation en production.
Une demande cadre le déploiement
La demande ci-dessous se lit comme un mot d’un responsable plateforme. Les quatre éléments cartographient ce qu’un déploiement gouverné fournit — identité, gouvernance, livraison contrôlée et support — sur une vraie infrastructure, pas un modèle verrouillé.
Déployez E-Code dans toute notre organisation d’ingénierie avec le SSO, des accès par rôle, l’export d’audit et des déploiements gouvernés.
E-Code inclut des parcours de configuration SAML/OIDC et SCIM. Vos métadonnées d’identité, le mapping des rôles, les arrivées et départs, et la connexion du tenant sont validés avant de gouverner les accès de production.
Les accès par rôle cadrent les actions de construction, revue, déploiement et administration. Le déploiement vérifie quels événements d’identité, d’accès et de livraison entrent dans l’export exigé par votre processus de revue.
L’isolation de l’environnement d’exécution est une décision d’architecture et de déploiement, pas un droit activé par défaut. Les rôles et parcours d’approbation sont configurés et testés selon les environnements du périmètre.
Un plan de déploiement guidé, une prise en main des équipes et un canal de support aident l’organisation à adopter E-Code par étapes plutôt que d’un seul coup.
Ce que reçoit votre organisation
Chaque projet généré expose ce que les équipes relisent, ce que la plateforme doit encore connecter et le parcours de publication applicable. Les contrôles entreprise entourent le travail sans transformer une démo en preuve d’aptitude à la production.
Les équipes reçoivent de vrais composants, routes, styles et fichiers de configuration que les relecteurs inspectent dans l’espace de travail puis exportent vers leur processus de versionnement et de livraison.
Schémas, adaptateurs, références d’environnement et noms de secrets restent visibles dans le projet. Bases, fournisseurs d’identité et services internes exigent encore des connexions approuvées et la validation du tenant ; les identifiants n’ont pas leur place dans la source générée.
Une compilation compatible tourne dans l’aperçu sur desktop, tablette et mobile pour que produit, plateforme et sécurité inspectent la même interface courante avant toute décision de livraison.
Les compilations statiques prises en charge suivent le parcours de publication guidée E-Code. Rôles entreprise, points d’approbation et contrôles de l’environnement cible restent une configuration explicite du déploiement.
Une livraison statique prise en charge reçoit une URL en ligne hébergée par E-Code. Les projets dépendants de processus serveur restent exportables et exigent un modèle convenu d’exécution, réseau, secrets et exploitation.
Une équipe poursuit la conversation avec l’Agent pour demander un changement de politique, d’interface ou de processus, puis relit les fichiers, le diff et l’aperçu mis à jour avant de l’accepter.
Pensé pour les organisations gouvernées
Le parcours Entreprise garde identité, accès, audit et livraison dans un seul flux administrable sur du vrai code.
Utilisez le parcours de configuration SAML/OIDC et validez les métadonnées, claims et mapping des rôles de votre fournisseur avant l’usage en production.
Le SCIM synchronise les changements d’appartenance pris en charge après réussite de la configuration du tenant et des tests réels de provisionnement.
Les frontières de rôles cadrent qui peut construire, relire, livrer et administrer.
Vérifiez la couverture des événements exportés d’identité, d’accès et de livraison selon les preuves exigées par votre processus de revue.
Évaluez une topologie d’exécution privée selon les exigences de réseau, secrets, capacité, exploitation et support avant de l’ajouter au périmètre.
Configurez et testez rôles et points de revue autour des parcours de livraison pris en charge sans masquer la source sous-jacente.
Qui le déploie
D’une équipe plateforme qui standardise l’outillage à une organisation régulée qui resserre les accès, les mêmes contrôles cadrent un déploiement gouverné.
Standardisez la façon dont l’organisation construit et livre sous identité centrale et contrôles de déploiement.
Validez le SSO, les frontières de rôles et les preuves d’audit selon les exigences internes d’accès et de revue.
Évaluez E-Code à travers des exigences documentées d’identité, d’audit, d’exécution et de livraison sans déduire une certification de cette page.
Intégrez de nombreuses équipes par étapes avec rôles, provisionnement et livraison gouvernée.
Questions fréquentes
Ce que fournit un déploiement E-Code gouverné, et où sont ses limites.
E-Code inclut des parcours de configuration SAML/OIDC et de provisionnement SCIM. La prise en charge en production pour votre organisation n’est confirmée qu’après validation des métadonnées, claims, mappings de rôles, provisionnement et déprovisionnement dans votre tenant.
Le périmètre entreprise inclut l’export d’audit, avec couverture des événements et destination vérifiées selon votre flux de revue. La démonstration intégrée utilise des données fictives et ne prouve aucun export connecté.
Nous décrivons le SSO, le provisionnement, l’export d’audit et l’isolation de l’environnement d’exécution comme des capacités que vous planifiez et administrez. Nous n’affirmons pas de certification de conformité précise sur cette page — parlons-en selon vos exigences.
Cette page promet la planification d’un environnement d’exécution privé, pas un environnement privé activé. Topologie, disponibilité, réseau, exploitation, support et périmètre commercial sont confirmés pendant le déploiement avant tout engagement d’implémentation.
Le déploiement configure les rôles et points de revue pour les parcours de livraison pris en charge, puis teste qui peut livrer et comment l’approbation se déroule dans les environnements du périmètre.
Déploiement entreprise pour des équipes d’ingénierie gouvernées
Alignez identité, rôles, export d’audit, exigences d’exécution et approbations de livraison sur votre environnement, puis validez chaque contrôle de production avant activation.